

Ledger потвърди LTE имплант, който краде фразите за възстановяване от уреди на CryptoBilis
Възможно е да получаваме комисионни от партньорски връзки или да публикуваме спонсорирано съдържание, което е ясно обозначено като такова. Тези партньорства не влияят на нашата редакционна независимост или на обективността на нашите ревюта. Като продължите да използвате сайта, вие се съгласявате с нашите общи условия и политика за поверителност.

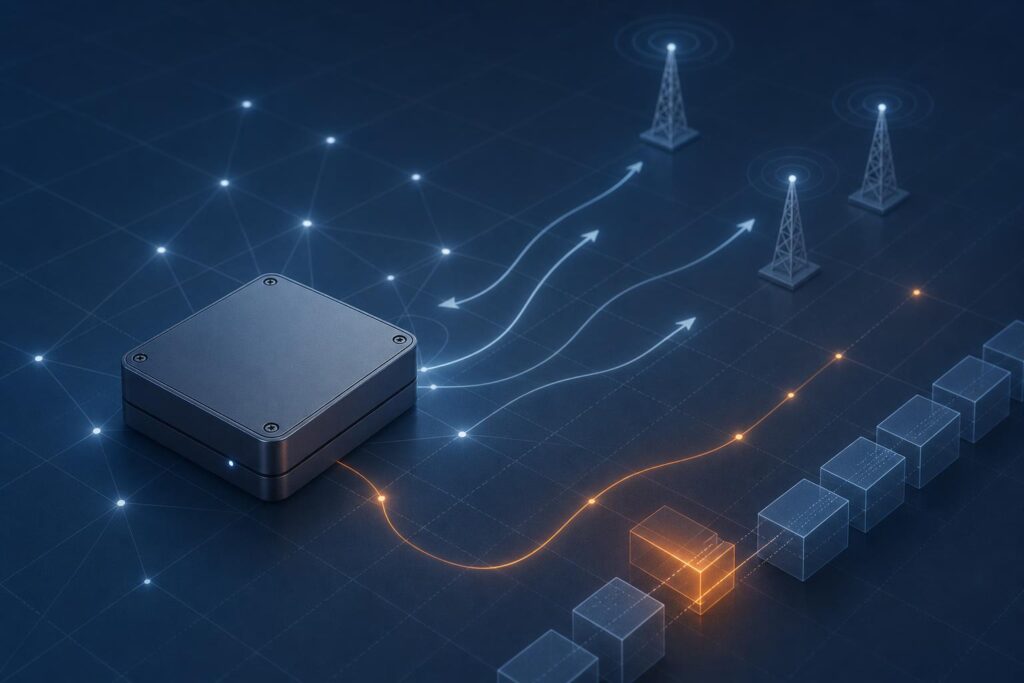
Ledger потвърди, че имплант в уреди от CryptoBilис краде 24-те думи на фразата за възстановяване и ги изпраща по LTE чрез eSIM.
Ledger потвърди на 13 октомври 2026 г., че хардуерни уреди, продадени от реселъра CryptoBilis в Югоизточна Азия, са съдържали неоторизиран хардуерен имплант, който краде 24-те думи на фразата за възстановяване по време на първоначалната настройка.
Как работи имплантът
Според анализа на Donjon, вътрешния екип за сигурност на Ledger, имплантът стои вътре в кутията на устройството и следи екрана. По време на настройката уредът показва на екрана 24-те думи на фразата за възстановяване. Когато имплантът засече тези екрани, негов микроконтролер разчита думите и ги предава по мобилна връзка чрез предварително активирана eSIM.
Компанията уточнява в публикация в X, че имплантът е отделен компонент: той не променя чипа Secure Element, нито операционната система на Ledger, и не променя транзакции или подписи. Криптографията на устройството остава непокътната, но тайната, която тя пази, изтича в момента, в който фразата се появи на екрана.
Какво е потвърдено и какво не
Ledger съобщава, че всички потвърдени загуби на средства по казуса, разкрити на 9 октомври, включват уреди, продадени чрез CryptoBilis. Компанията заявява, че не е потвърдила източване, свързано с уред, купен другаде, и няма индикация, че собствената ѝ инфраструктура или услуги са били компрометирани. Реселерът е спрял продажбите по искане на производителя.
Оценки за загуби над 86 милиона долара, които циркулират онлайн, идват от трети страни, а Ledger заяви, че не ги е проверила изцяло. Не е потвърден и общият брой засегнати потребители.
Какво съветва Ledger
Компанията дава указания: ако сте купили уред от CryptoBilis и не сте го настроили, не го настройвайте и се свържете с поддръжката. Ако вече сте го настроили, прехвърлете средствата си бързо на нов уред с нова фраза за възстановяване. Ledger предупреждава също, че никога няма да се обажда и никога няма да иска вашата 24-думена фраза, и приканва да се разчита само на официалните ѝ канали, докато разследването продължава.


 Коментари





Попълнете необходимите полета и публикувайте